
AWS EmulatorでEventBridgeからSQSに送る方法
EventBridge のルールのターゲットに SQS のキューを指定し、キューのポリシーで EventBridge からの送信を許可すると、put-events で送ったイベントのうちルールに合うものがキューに届きます。注文の作成や発送のようなイベントを、種類や金額でルールに振り分けてキューに入れ、別の処理(ワーカー)に渡す仕組みを、AWS のアカウントなしでローカル環境や CI で試したいときの手順です。AWS Emulator を手元で動かし、ポリシーがないと届かないこと、届く本文の形、パターンでの絞り込み、本文を必要な項目だけにする InputTransformer の動きを、実行したコマンドと出力で示します。
検証環境は Ubuntu 24.04.5(x86_64)、AWS Emulator 1.0.487(2026年11月17日リリース、Debian パッケージ)、AWS CLI 2.40.4、jq 1.7 です。AWS のアカウントは使わず、リクエストはすべて手元のエミュレーターに送りました。出力の12桁のアカウントIDは <12桁のアカウントID>、イベントの ID の最後の12桁は <12桁の数字> に置き換えています。本物の AWS での動き(届くまでの時間、失敗したときの再試行、料金など)は確かめておらず、触れている箇所は公式ドキュメントを出どころにしています。FIFO キュー、KMS で暗号化したキュー、別のアカウントのキュー、カスタムのイベントバス、IAM ロールを使うターゲット、ターゲットの DLQ と再試行の設定、スケジュールで動くルール、SDK からの呼び出しは試していません。
エミュレーターを起動して、AWS CLI を向ける
AWS Emulator は、公式ガイドの Linux 向けの手順のとおり、Debian パッケージの署名を gpg で確かめてから apt-get install で入れました。-t off はテレメトリーを切る指定です。
aws-emulator -t offエミュレーターを動かしたまま別の端末を開き、公式ドキュメントにある環境変数を設定して、AWS CLI の送り先と認証情報をエミュレーターのものにします。
export AWS_ENDPOINT_URL=https://127.0.0.1:9297
export AWS_SHARED_CREDENTIALS_FILE=~/.aws/emulator/9297/emulator_credentials
export AWS_CONFIG_FILE=~/.aws/emulator/9297/config
export AWS_CA_BUNDLE=~/.aws/emulator/9297/ca.pem
export AWS_EC2_METADATA_DISABLED=true
export AWS_DISABLE_HOST_PREFIX_INJECTION=true
export AWS_REGION=us-east-1
export AWS_DEFAULT_REGION=us-east-1
unset AWS_ACCESS_KEY_ID AWS_SECRET_ACCESS_KEY AWS_SESSION_TOKEN AWS_PROFILE
検証では、エミュレーターをスクリプトからバックグラウンドで起動し、ログを emulator.log というファイルに書き出しました。このログは、あとで届かなかった理由を調べるときに使います。検証では作業ディレクトリのパス付きでこのファイルを指定しましたが、記事ではファイル名だけにしています。また、検証のスクリプトでは変数を export 付きで設定しましたが、記事では外しています。aws sts get-caller-identity の ARN がエミュレーターのユーザーになっていれば、つながっています。
$ aws sts get-caller-identity --query Arn --output text
arn:aws:iam::<12桁のアカウントID>:user/emulator
ルールを作り、キューをターゲットにする
全体の流れは次の図のとおりです。イベントはまず default イベントバスに入り、イベントパターンの説明にあるとおり、バスのルールのパターンと照合されます。この検証では、内容に合うルールがすべて動きました。ルールのターゲットのキューにイベントが入るのは、キューのポリシーがそのルールからの送信を許可しているときだけです。
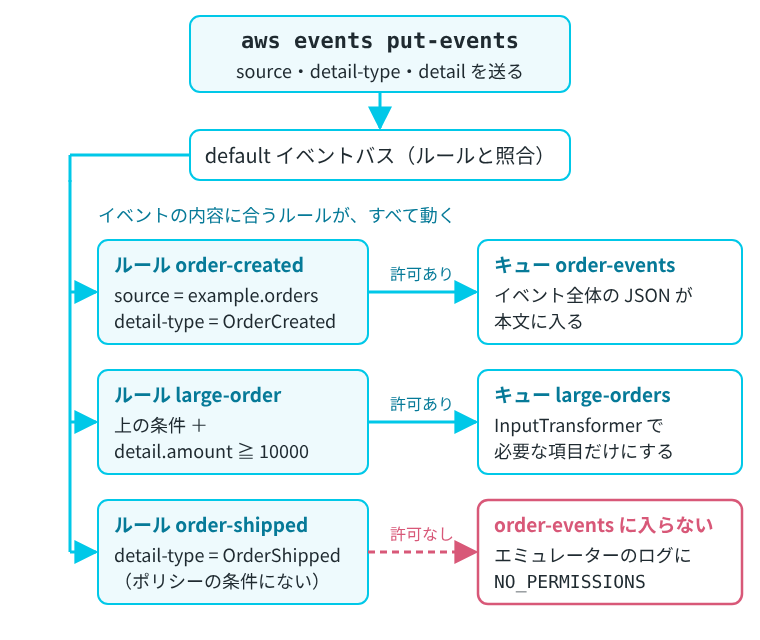
まず、イベントを受け取るキューを作ります。ルールのターゲットにはキューの URL ではなく ARN を指定するので、get-queue-attributes で調べて変数に入れておきます。
$ aws sqs create-queue --queue-name order-events
{
    "QueueUrl": "https://sqs.us-east-1.amazonaws.com/<12桁のアカウントID>/order-events"
}QUEUE_URL=$(aws sqs get-queue-url --queue-name order-events --query QueueUrl --output text)
QUEUE_ARN=$(aws sqs get-queue-attributes --queue-url "$QUEUE_URL" --attribute-names QueueArn --query Attributes.QueueArn --output text)$ echo "$QUEUE_URL"; echo "$QUEUE_ARN"
https://sqs.us-east-1.amazonaws.com/<12桁のアカウントID>/order-events
arn:aws:sqs:us-east-1:<12桁のアカウントID>:order-events次に、put-rule でルールを作ります。--event-pattern には、どんなイベントに反応するかを JSON で書きます。ここでは、source が example.orders で、detail-type が OrderCreated のイベントだけに反応させます。PutRule のリファレンスにあるとおり、イベントバスの名前(--event-bus-name)を省くと、ルールは default イベントバスに作られます。
$ aws events put-rule --name order-created --event-pattern '{"source":["example.orders"],"detail-type":["OrderCreated"]}'
{
    "RuleArn": "arn:aws:events:us-east-1:<12桁のアカウントID>:rule/order-created"
}
ルールの ARN は、あとでキューのポリシーに書くので変数に入れておきます。
RULE_ARN=$(aws events describe-rule --name order-created --query Arn --output text)put-targets で、ルールのターゲットにキューを指定します。Id は、ルールの中でターゲットを見分けるための名前で、自分で決めます。
$ aws events put-targets --rule order-created --targets "Id=order-events-queue,Arn=$QUEUE_ARN"
{
    "FailedEntryCount": 0,
    "FailedEntries": []
}
$ aws events list-targets-by-rule --rule order-created
{
    "Targets": [
        {
            "Id": "order-events-queue",
            "Arn": "arn:aws:sqs:us-east-1:<12桁のアカウントID>:order-events"
        }
    ]
}
ポリシーがないと、put-events が成功してもキューは空のまま
作ったばかりのキューにはポリシーがありません。get-queue-attributes で Policy を指定しても、何も表示されませんでした。この状態で put-events を使ってイベントを送ります。Detail には、イベントの中身を JSON の文字列で渡します。
$ aws sqs get-queue-attributes --queue-url "$QUEUE_URL" --attribute-names Policy
$ aws events put-events --entries '[{"Source":"example.orders","DetailType":"OrderCreated","Detail":"{\"orderId\":\"1001\",\"amount\":2500}"}]'
{
    "FailedEntryCount": 0,
    "Entries": [
        {
            "EventId": "18e8c8c3-b216-99e7-0000-<12桁の数字>"
        }
    ]
}
$ aws sqs receive-message --queue-url "$QUEUE_URL" --wait-time-seconds 3
FailedEntryCount は 0 で、イベントの ID も返りました。それでも、3秒待って受信しても何も返りませんでした。PutEvents のリファレンスによると、返ってくる結果はイベントを取り込めたかどうかを示すもので、ターゲットへの送信の結果は含まれません。この検証でも、FailedEntryCount が 0 のまま、キューには届きませんでした。
届かなかった理由は、エミュレーターのログに出ていました。警告の行から、中身の部分だけを jq で取り出しています。
$ grep WARN emulator.log | jq -c '.fields'
{"message":"an EventBridge delivery was withheld: the queue's own policy does not allow this service to send it a message","queue":"https://sqs.us-east-1.amazonaws.com/<12桁のアカウントID>/order-events","rule":"order-created","resource":"arn:aws:sqs:us-east-1:<12桁のアカウントID>:order-events"}
{"message":"an EventBridge target could not be invoked","target":"arn:aws:sqs:us-east-1:<12桁のアカウントID>:order-events","rule":"order-created","code":"NO_PERMISSIONS"}
キューのポリシーが EventBridge からの送信を許可していないため送信しなかった、という内容です。エラーのコードは NO_PERMISSIONS でした。EventBridge の DLQ の説明によると、本物の AWS では、ターゲットの呼び出しに失敗したことが CloudWatch のメトリクスに記録されます。
EventBridge のリソースベースのポリシーの説明によると、本物の AWS でも、SQS のターゲットに送るには、キューのポリシーで EventBridge に sqs:SendMessage を許可するか、ターゲットに IAM ロールを指定する必要があります。この記事では、キューのポリシーを使います。
キューのポリシーで、ルールからの送信を許可する
公式ドキュメントにあるポリシーの例と同じ形で、Principal に events.amazonaws.com、Action に sqs:SendMessage を書きます。Condition の aws:SourceArn に、さきほどのルールの ARN を入れて、このルールからの送信だけを許可します。
ポリシーは、公式ドキュメントの例と同じく、キューの属性の Policy に「JSON を文字列にしたもの」として渡します。手で引用符をエスケープすると間違えやすいので、ポリシーをファイルに書いてから、jq で {"Policy": "…"} の形に包みました。
cat > policy.json <<EOF
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "AllowOrderCreatedRule",
      "Effect": "Allow",
      "Principal": { "Service": "events.amazonaws.com" },
      "Action": "sqs:SendMessage",
      "Resource": "$QUEUE_ARN",
      "Condition": { "ArnEquals": { "aws:SourceArn": "$RULE_ARN" } }
    }
  ]
}
EOF
jq -n --rawfile p policy.json "{Policy: \$p}" > queue-attributes.json
aws sqs set-queue-attributes --queue-url "$QUEUE_URL" --attributes file://queue-attributes.json
set-queue-attributes で Policy を指定すると、キューのポリシーはまるごと置き換わります。EventBridge のリソースベースのポリシーの説明では、すでにポリシーがあるキューには、元のポリシーに新しいステートメントを足して渡すように書かれています。
set-queue-attributes は、成功しても何も表示しません。付いたポリシーを読み返すと、ルールの ARN が条件に入っていました。
$ aws sqs get-queue-attributes --queue-url "$QUEUE_URL" --attribute-names Policy --query Attributes.Policy --output text | jq -c ".Statement[0] | {Principal, Action, Condition}"
{"Principal":{"Service":"events.amazonaws.com"},"Action":"sqs:SendMessage","Condition":{"ArnEquals":{"aws:SourceArn":"arn:aws:events:us-east-1:<12桁のアカウントID>:rule/order-created"}}}
もう一度、別の注文番号でイベントを送ります。
$ aws events put-events --entries '[{"Source":"example.orders","DetailType":"OrderCreated","Detail":"{\"orderId\":\"1002\",\"amount\":2500}"}]'
{
    "FailedEntryCount": 0,
    "Entries": [
        {
            "EventId": "18e8c8c5-2979-b5e9-0000-<12桁の数字>"
        }
    ]
}
今度はキューに届きました。受信ハンドルは長いので、本文だけを jq で整えて表示しています。
$ aws sqs receive-message --queue-url "$QUEUE_URL" --wait-time-seconds 3 --query "Messages[].[Body,ReceiptHandle]" --output text > msg.txt; cut -f1 msg.txt | jq .
{
  "version": "0",
  "id": "18e8c8c5-2979-b5e9-0000-<12桁の数字>",
  "detail-type": "OrderCreated",
  "source": "example.orders",
  "account": "<12桁のアカウントID>",
  "time": "2026-11-17T08:46:40Z",
  "region": "us-east-1",
  "resources": [],
  "detail": {
    "orderId": "1002",
    "amount": 2500
  }
}キューの本文には、detail だけでなく、source、detail-type、time などを含むイベント全体の JSON が入りました。送るときに文字列で渡した Detail は、本文の中では文字列ではなく、JSON のオブジェクトになっています。受け取る側のプログラムは、本文を JSON として読み、detail の中を見ることになります。
受信ハンドルを変数 RH に入れ、受け取ったメッセージを消してから、もう一度受信しました。
RH=$(cut -f2 msg.txt)$ aws sqs delete-message --queue-url "$QUEUE_URL" --receipt-handle "$RH"
$ aws sqs receive-message --queue-url "$QUEUE_URL" --wait-time-seconds 3エミュレーターでは、ポリシーを付ける前に送った注文 1001 のイベントは、ポリシーを付けたあとも届きませんでした。同じ DLQ の説明によると、本物の AWS でも、ターゲットへの権限がないことによる失敗は、原因が直されるまで再試行されず、ターゲットに DLQ を設定していればそこに直接送られます。
ポリシーの条件にないルールからは届かない
aws:SourceArn の条件が効いているかを確かめるため、発送のイベントに反応する別のルール order-shipped を作り、同じキューをターゲットにしました。キューのポリシーは order-created のルールだけを許可したままです。
$ aws events put-rule --name order-shipped --event-pattern '{"source":["example.orders"],"detail-type":["OrderShipped"]}'
{
    "RuleArn": "arn:aws:events:us-east-1:<12桁のアカウントID>:rule/order-shipped"
}
$ aws events put-targets --rule order-shipped --targets "Id=order-events-queue,Arn=$QUEUE_ARN"
{
    "FailedEntryCount": 0,
    "FailedEntries": []
}
$ aws events put-events --entries '[{"Source":"example.orders","DetailType":"OrderShipped","Detail":"{\"orderId\":\"1002\"}"}]'
{
    "FailedEntryCount": 0,
    "Entries": [
        {
            "EventId": "18e8c8c6-eac7-64e5-0000-<12桁の数字>"
        }
    ]
}
$ aws sqs receive-message --queue-url "$QUEUE_URL" --wait-time-seconds 3
キューには何も届かず、エミュレーターのログには、今度は order-shipped のルールについて同じ警告が出ました。
$ grep WARN emulator.log | tail -n 2 | jq -c '.fields'
{"message":"an EventBridge delivery was withheld: the queue's own policy does not allow this service to send it a message","queue":"https://sqs.us-east-1.amazonaws.com/<12桁のアカウントID>/order-events","rule":"order-shipped","resource":"arn:aws:sqs:us-east-1:<12桁のアカウントID>:order-events"}
{"message":"an EventBridge target could not be invoked","target":"arn:aws:sqs:us-east-1:<12桁のアカウントID>:order-events","rule":"order-shipped","code":"NO_PERMISSIONS"}
エミュレーターは、ポリシーの aws:SourceArn の条件を見て、送るかどうかを決めていました。
パターンに合わないイベントは、ルールが動かない
比較演算子の一覧にあるとおり、パターンに複数の項目を書くと、すべてが合うイベントだけに反応します。test-event-pattern を使うと、イベントを実際に送らずに、パターンに合うかどうかを確かめられます。source だけが違うイベントのファイルを用意して試しました。ファイルの account は例示用の値 123456789012 です。
$ cat event-shipping.json
{"id":"1","account":"123456789012","source":"example.shipping","time":"2026-11-17T00:00:00Z","region":"us-east-1","resources":[],"detail-type":"OrderCreated","detail":{"orderId":"3001"}}
$ aws events test-event-pattern --event-pattern '{"source":["example.orders"],"detail-type":["OrderCreated"]}' --event file://event-shipping.json
{
    "Result": false
}
source の違うイベントと合うイベントを1回の put-events でまとめて送ると、キューに届いたのは合うほう(注文 3002)だけでした。
$ aws events put-events --entries '[{"Source":"example.shipping","DetailType":"OrderCreated","Detail":"{\"orderId\":\"3001\"}"},{"Source":"example.orders","DetailType":"OrderCreated","Detail":"{\"orderId\":\"3002\",\"amount\":800}"}]' --query 'FailedEntryCount'
0
$ aws sqs receive-message --queue-url "$QUEUE_URL" --wait-time-seconds 3 --max-number-of-messages 10 --query "Messages[].[Body,ReceiptHandle]" --output text > msgs.txt; cut -f1 msgs.txt | jq -c "{source, \"detail-type\", detail}"
{"source":"example.orders","detail-type":"OrderCreated","detail":{"orderId":"3002","amount":800}}
$ cut -f2 msgs.txt | while read -r h; do aws sqs delete-message --queue-url "$QUEUE_URL" --receipt-handle "$h"; done; wc -l < msgs.txt
1最後のコマンドは、受け取ったメッセージを消して、受け取った件数(msgs.txt の行数)を表示しています。
金額で絞り込み、必要な項目だけを別のキューに送る
detail の中の値でも絞り込めます。金額が 10000 以上の注文だけを、別のキュー large-orders に送るルールを作ります。イベントパターンの比較演算子の一覧にある numeric を使います。
$ aws sqs create-queue --queue-name large-orders --query QueueUrl --output text
https://sqs.us-east-1.amazonaws.com/<12桁のアカウントID>/large-orders
$ aws events put-rule --name large-order --event-pattern '{"source":["example.orders"],"detail-type":["OrderCreated"],"detail":{"amount":[{"numeric":[">=",10000]}]}}' --query RuleArn --output text
arn:aws:events:us-east-1:<12桁のアカウントID>:rule/large-order
order-events のときと同じ方法で、large-orders の URL と ARN を変数に入れておきます。
LARGE_URL=$(aws sqs get-queue-url --queue-name large-orders --query QueueUrl --output text)
LARGE_ARN=$(aws sqs get-queue-attributes --queue-url "$LARGE_URL" --attribute-names QueueArn --query Attributes.QueueArn --output text)
キューのポリシーは、さきほどの policy.json のキューの名前、ルールの名前、Sid を sed で書き換えて作りました。次のブロックは、$ の行から4行が続けて実行したコマンドで、最後の1行が出力です。
$ sed -e "s|order-events|large-orders|; s|rule/order-created|rule/large-order|; s|AllowOrderCreatedRule|AllowLargeOrderRule|" policy.json > policy-large.json
jq -n --rawfile p policy-large.json "{Policy: \$p}" > queue-attributes-large.json
aws sqs set-queue-attributes --queue-url "$LARGE_URL" --attributes file://queue-attributes-large.json
jq -c ".Statement[0] | {Resource, Condition}" policy-large.json
{"Resource":"arn:aws:sqs:us-east-1:<12桁のアカウントID>:large-orders","Condition":{"ArnEquals":{"aws:SourceArn":"arn:aws:events:us-east-1:<12桁のアカウントID>:rule/large-order"}}}
このキューには、イベント全体ではなく、注文番号と金額と時刻だけを送ることにします。ターゲットに InputTransformer を指定すると、イベントから取り出した値で、キューに入れる本文を組み立てられます。InputPathsMap で、イベントのどこの値をどの名前で使うかを決め、InputTemplate の中で <名前> と書いた場所に入れます。<aws.events.rule-name> は EventBridge があらかじめ用意している変数で、ルールの名前が入ります。
ターゲットの指定は長くなるので、ファイルに書いて渡しました。Arn には LARGE_ARN の値を入れています。
$ cat targets-large.json
[
  {
    "Id": "large-orders-queue",
    "Arn": "arn:aws:sqs:us-east-1:<12桁のアカウントID>:large-orders",
    "InputTransformer": {
      "InputPathsMap": { "orderId": "$.detail.orderId", "amount": "$.detail.amount", "time": "$.time" },
      "InputTemplate": "{\"orderId\": <orderId>, \"amount\": <amount>, \"receivedAt\": <time>, \"rule\": <aws.events.rule-name>}"
    }
  }
]
$ aws events put-targets --rule large-order --targets file://targets-large.json
{
    "FailedEntryCount": 0,
    "FailedEntries": []
}
金額が 9999、10000、それに文字列の "25000" の3つの注文を送りました。
$ aws events put-events --entries '[{"Source":"example.orders","DetailType":"OrderCreated","Detail":"{\"orderId\":\"4001\",\"amount\":9999}"},{"Source":"example.orders","DetailType":"OrderCreated","Detail":"{\"orderId\":\"4002\",\"amount\":10000}"},{"Source":"example.orders","DetailType":"OrderCreated","Detail":"{\"orderId\":\"4003\",\"amount\":\"25000\"}"}]' --query 'FailedEntryCount'
0
$ aws sqs receive-message --queue-url "$LARGE_URL" --wait-time-seconds 3 --max-number-of-messages 10 --query "Messages[].Body" --output json
[
    "{\"orderId\": \"4002\", \"amount\": 10000, \"receivedAt\": \"2026-11-17T08:47:02Z\", \"rule\": \"large-order\"}"
]
large-orders に届いたのは、金額がちょうど 10000 の注文 4002 だけでした。金額を文字列の "25000" で送った注文 4003 は、エミュレーターでは数値の比較に合わず、届きませんでした。送る側では、金額を数値で入れておきます。
本文は InputTemplate のとおりの形になり、文字列の値(注文番号、時刻、ルールの名前)には引用符が付き、数値の金額には付いていませんでした。テンプレートの中で <orderId> を引用符で囲まなくても、本文は JSON として読める形になっています。InputTransformer の説明にも、文字列を表す変数には EventBridge が引用符を付けると書かれています。
同じ3つのイベントは、最初に作った order-created のルールにも合うので、order-events のキューにも3件とも届いていました。エミュレーターでは、1つのイベントが複数のルールに合うと、それぞれのルールのターゲットに送られました。ここでも 1001 は出てきませんでした。
$ aws sqs receive-message --queue-url "$QUEUE_URL" --wait-time-seconds 3 --max-number-of-messages 10 --query "Messages[].Body" --output text | jq -c ".detail"
{"orderId":"4001","amount":9999}
{"orderId":"4002","amount":10000}
{"orderId":"4003","amount":"25000"}同じイベントでも、order-events にはイベント全体の JSON が、large-orders には InputTransformer で組み立てた本文が入っています。受け取る側のプログラムは、キューごとに本文の形に合わせて読むように作ります。